SOC gestionado para empresas

Detectar y contener antes de que el incidente te pare

Monitorizamos tus sistemas las 24 horas desde Palma, con técnicos propios y sin subcontratación.

SOC gestionado para empresas
Imagen 1
Imagen 2

Monitorizar antes de reaccionar; no basta con tener herramientas si nadie las mira

La mayoría de pymes con ciberataque descubre tarde que las alertas estaban ahí: en el EDR, en el firewall, en los logs de Microsoft 365. Nadie las miró a tiempo porque nadie tenía capacidad de mirar 24/7.

Un SOC gestionado cambia ese orden. Turnos humanos vigilando en tiempo real, contención activa cuando se confirma incidente y evidencia trazable para cumplir NIS2, ISO 27001 o ENS. No es un dashboard. Es un equipo detrás del dashboard, operando desde España, con técnicos propios en Palma.

Qué incluye un SOC gestionado bien hecho

SOC gestionado para empresas

Monitorización 24/7

Vigilancia ininterrumpida sobre endpoints, red, cloud y correo. Siempre hay un analista al otro lado, no solo alertas automáticas. Turnos cubiertos por equipo propio en Palma, sin subcontratación offshore.

SOC gestionado para empresas

Detección y respuesta gestionada

Despliegue y gestión de EDR/XDR con contención automática cuando el playbook lo permite y escalado manual a L2/L3 cuando el incidente lo requiere. Actuamos, no solo avisamos.

SOC gestionado para empresas

Gestión de SIEM y threat hunting

Configuración, afinamiento mensual y mantenimiento continuo de SIEM (Microsoft Sentinel, Elastic, Wazuh) y firewall (Fortinet, WatchGuard, Sophos). Búsqueda proactiva de indicadores de compromiso, no solo reacción a alertas.

SOC gestionado para empresas

Reporting y evidencia

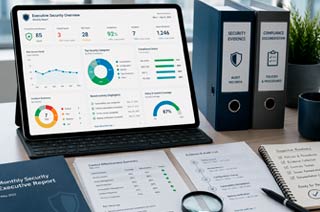
Informe ejecutivo mensual para dirección con indicadores legibles más evidencia técnica trazable. Cobertura de los requisitos del Artículo 21 y Artículo 23 de NIS2, lista para inspección.

“LA DETECCIÓN VALE LO QUE VALE LA CONTENCIÓN”

Lo que cambia después de contratar un SOC gestionado en tu empresa

Cumples plazos NIS2

Notificación en 24/72h/1 mes sin depender de la suerte ni del horario laboral.

Ganas visibilidad real

Sabes qué pasa cuando pasa, no cuando lo descubres por casualidad.

Liberas a tu equipo IT

Tu IT deja de apagar fuegos fuera de horario y se centra en proyectos.

Defiendes licitaciones

Reporting mensual y SLAs demostrables ante clientes y AAPP.

Reduces coste vs interno

Un SOC 24/7 propio arranca en seis cifras. El gestionado lo convierte en cuota predecible.

Tienes plan cuando pasa

Ransomware, brecha o fraude: protocolo activado en minutos, no en 48 horas.

"Muy profesionales. Trabajamos juntos desde hace muchos años y seguirán siendo muchos más!"

Marina Frau.

Empresas
que ya han confiado

Sí, estos son algunos de nuestros clientes

L'Arancina
Nautinort
Lionsgate Capital
Gallery Red
Rouge
Montis Advisors
Rosello
Cristalería Amanecer
Bufete Frau
Vectobal
esRadio Baleares
L'Arancina
Nautinort
Lionsgate Capital
Gallery Red
Rouge
Montis Advisors
Rosello
Cristalería Amanecer
Bufete Frau
Vectobal
esRadio Baleares

Seis señales de
un SOC gestionado
mal montado

Si te lo están vendiendo por precio, por tecnología o por logo del fabricante, te están vendiendo un dashboard. Cómo reconocer la diferencia.

Te mandan alertas pero no contienen

Un SOC que solo notifica es un detector de humos sin bomberos. Si no hay SLA de contención con tiempos garantizados por escrito, solo compras monitorización.

El servicio lo llevan desde otro huso horario

Subcontratación offshore. El operador que descuelga de madrugada ni sabe quién eres ni puede acceder a nada. Derivar a un nivel superior tarda horas. El ataque, mientras, progresa.

No integran tu stack cloud

Si el SOC no ingiere logs de Microsoft 365, Google Workspace, tu CRM o tu ERP, tu superficie de ataque principal queda sin vigilar. Y es justo por donde entran hoy los atacantes.

Las reglas de detección no se afinan

Proveedores que activan el SIEM en el onboarding y no vuelven a tocarlo acumulan falsos positivos hasta que nadie mira ni las alertas reales.

No hay reporting ejecutivo

Solo tickets técnicos. Si dirección no recibe informe legible una vez al mes, el SOC pierde patrocinio interno y en la siguiente renovación se recorta.

Nunca te ponen a prueba

Un SOC que no hace tabletop exercises ni ejercicios de respuesta simulada es un SOC del que no sabrás si funciona hasta que pase lo peor.

Cuándo tiene sentido
contratar un SOC gestionado

01

Para cumplir NIS2 en plazos del Artículo 23

Si NIS2 te aplica, la obligación de notificar incidentes significativos en 24 horas requiere detección continua. Sin SOC, el plazo es técnicamente incumplible. El SOC gestionado es la vía más eficiente para cubrir ese requisito sin montar equipo interno.

02

Cuando tu equipo IT está al límite

El IT interno ya lleva proyectos, soporte y gestión de proveedores. Pedirle también vigilar 24/7 es receta para burnout y alertas perdidas. El SOC gestionado descarga esa capa sin desmontar tu equipo.

03

Cuando un cliente o licitación te pide evidencia

Contratos con grandes cuentas y AAPP preguntan: “¿cómo monitorizan 24/7?”. Poder adjuntar reporting mensual y SLAs contractuales es la diferencia entre ganar o perder el contrato.

04

Después de un incidente o intento serio

Ransomware, fraude del CEO, brecha de datos. El SOC gestionado garantiza que el próximo intento se detecte antes de causar daño, no después.

Cómo trabajamos un SOC gestionado paso a paso

SOC gestionado para empresas
UNO
1

Diagnóstico y alcance

DOS
2

Onboarding (30-60 días)

TRES
3

Operación continua

CUATRO
4

Reporting y revisión mensual

CINCO
5

Ejercicios y mejora continua

FAQs
sobre SOC gestionado

Depende de dispositivos monitorizados, integraciones y nivel de respuesta. Rango orientativo: desde 200-800 €/mes por endpoint según alcance. Para una pyme de 50-100 empleados el servicio completo arranca desde 1.500-4.000 €/mes. Damos siempre precio cerrado tras diagnóstico, no bolsa de horas abierta.

Son conceptos solapados. SOC gestionado externaliza el centro de operaciones de seguridad completo (equipo, procesos, tecnología). MDR se centra en detección y respuesta sobre endpoint y red, es más acotado. SOCaaS es el término comercial del SOC como servicio en la nube. En la práctica se usan como sinónimos: lo relevante es qué SLAs incluye y si el proveedor contiene o solo notifica.

Al SOC acceden logs de seguridad, no al contenido de los datos. Los datos personales o confidenciales no salen de tu infraestructura salvo cuando se reenvía una alerta concreta para análisis. Tratamiento bajo contrato de encargado RGPD y Artículo 21 de NIS2. SOC operado desde España, no desde terceros países.

No. El SOC lo operamos desde Palma con técnicos propios en plantilla. Cuando salta una alerta crítica a las 3 de la madrugada, descuelga un analista nuestro en Mallorca, no un operador de un call center offshore.

Sí, cubre los requisitos clave: detección continua del Artículo 21, plazos de notificación del Artículo 23, trazabilidad y evidencia auditable. No sustituye la documentación normativa (políticas, análisis de riesgos) pero cubre la capa técnica operativa que NIS2 exige.

Fortinet y WatchGuard para firewall/UTM, SentinelOne, Microsoft Defender for Business y Sophos para EDR/XDR, Microsoft Sentinel/Elastic/Wazuh para SIEM, Veeam para backup. Elegimos según stack existente y obligaciones normativas.

Entre 30 y 60 días según tamaño y complejidad. Un perímetro pequeño con cloud estándar cierra en 30 días; un entorno multi-sede con OT o integraciones a medida requiere 60. No aceleramos el onboarding bajo presión: un SOC mal afinado genera ruido durante dos años.

Una llamada de 30 minutos nos basta para acotar alcance, resolver dudas y darte rango de coste realista.