Un empleado abre un PDF que le llega de un proveedor habitual. Nada parece raro. Tres semanas después, la empresa descubre que llevan veintiún días con alguien dentro leyendo correos, copiando bases de datos y esperando el momento de pedir un rescate. No fue un virus cualquiera. Fue un troyano de acceso remoto —RAT en la jerga— que se camufló en una factura.
Los tipos de malware pueden combinar técnicas y afectar a equipos, identidades y datos. Antivirus, EDR, controles de red y vigilancia aportan capacidades distintas y complementarias. Ninguna herramienta garantiza detectar o detener todos los ataques; importan también la configuración, la cobertura y la respuesta.
Esta guía presenta nueve categorías de malware, señales que conviene investigar y medidas que pueden reducir su impacto.
Qué es el malware (y por qué la palabra confunde)
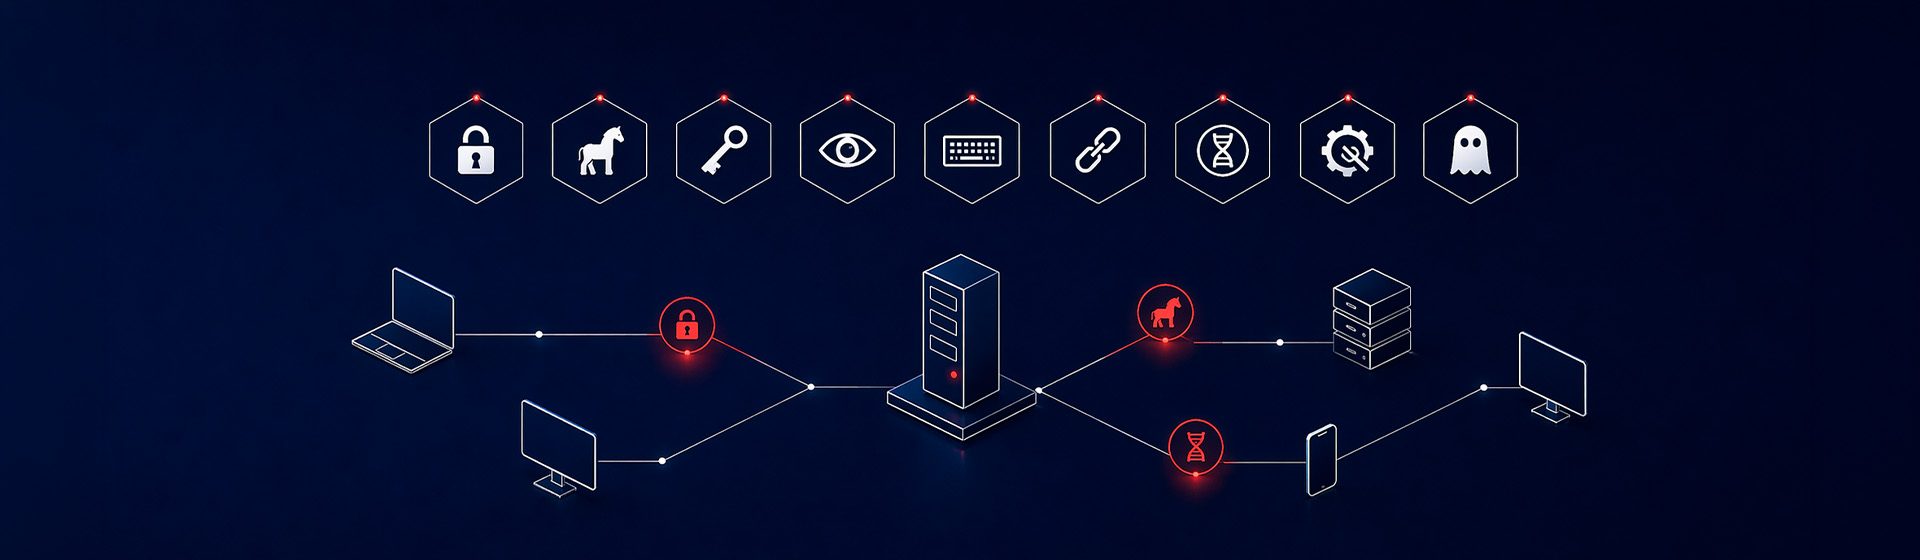
Malware es la contracción de malicious software: cualquier programa, script o código diseñado para dañar, robar, espiar o tomar el control de un dispositivo sin permiso del propietario. Es un término paraguas. Incluye virus, gusanos, troyanos, ransomware, spyware, keyloggers, rootkits, bots, infostealers, adware malicioso y malware sin archivos.
El problema del término "malware" a secas es que no te dice cómo te entró ni cómo se comporta. Y sin eso, no puedes defenderte. Llamar "malware" a un ransomware o a un infostealer es como llamar "enfermedad" a la gripe y al cáncer: técnicamente correcto, operativamente inútil.
"ANTIVIRUS NO ES SINÓNIMO DE ANTIMALWARE.
EL MALWARE MODERNO NO SON VIRUS."
Los 9 tipos de malware que debes conocer
La lista es una selección práctica de categorías; no un ranking estadístico de impacto. Algunas se solapan y un mismo ataque puede utilizar varias.
Ransomware
Puede cifrar archivos y exigir un rescate. Algunas campañas combinan cifrado y robo de datos para aumentar la presión, y algunas utilizan afiliados bajo un modelo de servicio. Las vías de entrada y el tiempo hasta el impacto varían. La prevención, la detección, las copias aisladas y la recuperación deben formar un plan conjunto.
Troyanos (incluidos RATs)
Malware que aparenta ser software o contenido legítimo y puede abrir puertas traseras, robar datos o instalar otras cargas. Los RAT permiten acceso remoto no autorizado. La detección depende de la variante, la configuración y los controles; no existe un porcentaje universal que permita comparar todos los antivirus con todos los EDR.
Infostealers
Malware especializado en robar credenciales, cookies de sesión y otros datos del navegador. Una sesión robada puede permitir acceso sin repetir la autenticación mientras siga siendo válida y el servicio no la bloquee. Esto no significa que todo mecanismo de MFA pueda eludirse en cualquier situación. MITRE describe el uso indebido de cookies de sesión.
Spyware
Software espía que recopila información sin permiso: qué tecleas, qué webs visitas, qué documentos abres, qué llamadas haces. Incluye desde spyware corporativo (Pegasus y similares, offensive cyber a nivel gubernamental) hasta variantes comerciales de bajo coste vendidas a empresas para "vigilar empleados". La diferencia con el infostealer es que el spyware vigila continuamente, no hace una extracción rápida. Detectable por comportamiento anómalo de red (subidas constantes a IPs inusuales).
Keyloggers
Los keyloggers registran pulsaciones y pueden ser software o dispositivos físicos. La inspección del equipo y la monitorización pueden ayudar a detectarlos, pero un EDR no garantiza identificar cualquier keylogger, especialmente un dispositivo físico ajeno a su telemetría.
Gusanos
Los gusanos se replican y pueden propagarse sin una nueva acción del usuario. Parchear y segmentar reduce oportunidades de propagación. Separar VLANs no basta por sí solo: hay que controlar el tráfico entre segmentos y revisar permisos, rutas y excepciones.
Virus informáticos
Un virus incorpora código malicioso a otros archivos y puede replicarse al ejecutarlos. Los antivirus detectan muchas variantes conocidas y algunas nuevas, pero ningún producto garantiza identificar todas. El riesgo depende del entorno y de la exposición.
Rootkits
Los rootkits buscan ocultar actividad maliciosa y pueden afectar a componentes del sistema con privilegios elevados. Dificultan la detección; no son necesariamente invisibles. La investigación puede requerir herramientas y un entorno de confianza, y en algunos casos reconstruir el sistema.
Malware sin archivos (fileless)
El término fileless abarca técnicas que ejecutan partes del ataque en memoria o mediante herramientas legítimas. Algunas fases pueden utilizar archivos. Antivirus modernos pueden analizar scripts, memoria y comportamiento; Microsoft documenta estas capacidades mediante AMSI. Fuente. Las restricciones deben ajustarse a las necesidades operativas y los controles.
Bot, botnet, adware malicioso, cryptojacking, wiper. Hay más categorías que no caben en un listado útil. Bots y botnets son infraestructura (una máquina infectada que se suma a una red controlada por un atacante, normalmente para ataques DDoS o envío de spam). Adware malicioso y cryptojacking suelen entrar por instaladores poco fiables. Los wipers borran datos sin pedir rescate —se usan en sabotaje, no en negocio—. Son reales, pero no suelen ser la primera preocupación operativa en una empresa media hoy.
Cómo entra el malware en una empresa
Estas seis vías son útiles para organizar la revisión de exposición. No representan un porcentaje universal de infecciones ni una lista exhaustiva.
| Vía de entrada | Qué aprovecha | Capa que lo detiene |
|---|---|---|
| Phishing por correo | Adjuntos o enlaces maliciosos. Usuario que hace clic | Filtrado avanzado + formación + MFA |
| RDP / VPN expuesto | Credenciales débiles o robadas, ausencia de MFA | MFA obligatorio, VPN sin RDP directo, exposición mínima |
| Vulnerabilidad sin parchear | Exchange, Fortinet, Cisco, navegador, plugin CMS | Gestión de vulnerabilidades + parcheo priorizado (EPSS) |
| Web maliciosa o drive-by | Usuario que visita sitio comprometido o malvertising | DNS filtering + EDR + navegador actualizado |
| Software pirata / cracks | Instaladores troyanizados de programas "gratis" | Política de software controlada + licencias legales |
| Cadena de suministro | Proveedor comprometido, actualización firmada maliciosa | Monitorización SIEM + principio de mínimo privilegio |
Tanto el phishing como los servicios remotos expuestos pueden iniciar incidentes graves. El alcance depende de los accesos obtenidos y de los controles posteriores; no puede deducirse solo de la vía de entrada.
Señales de que hay malware dentro de tu red
Las señales siguientes justifican investigar, pero también pueden tener causas legítimas o fallos técnicos. Hay que correlacionarlas con el contexto y otras evidencias antes de concluir que existe malware.
Conexiones a IPs inusuales
Conexiones a destinos inesperados o recién registrados pueden merecer revisión. La geolocalización de una IP, por sí sola, no identifica un ataque. Los registros de red y su correlación ayudan a investigar.
PowerShell o scripts sospechosos
Parámetros codificados, comandos inesperados y tareas nuevas pueden ser indicios útiles. También aparecen en administración legítima: revisa origen, usuario, proceso y propósito antes de atribuirlos a malware.
Cuentas con uso anómalo
Accesos fuera del patrón habitual o cambios inesperados de privilegios requieren contexto. La detección depende de las fuentes de identidad, las reglas y la cobertura de las herramientas disponibles.
Procesos que no reconoces
Binarios ejecutándose desde %AppData%, %Temp% o rutas raras, servicios recién creados, procesos hijos de Word o Excel disparando cmd.exe. Todo esto es detectable y debería generar alerta.
Exfiltración: subidas grandes
Una transferencia inusual puede indicar exfiltración, pero también una copia de seguridad u otra operación legítima. Investiga el proceso, el destino y la autorización; no demuestra por sí sola que un ransomware vaya a cifrar datos.
Antivirus o EDR deshabilitados
La pérdida de telemetría de un antivirus o EDR requiere investigación prioritaria. Puede deberse a manipulación, problemas de conectividad o fallos del agente. Evalúa el riesgo y sigue el procedimiento de respuesta sin dar por confirmada una infección solo por esa señal.
Correos de fuera alertando de spam tuyo
Los mensajes sospechosos pueden proceder de una cuenta comprometida o de suplantación del remitente. Revisa cabeceras, sesiones y registros; si se confirma compromiso, aplica la revocación de sesiones y las medidas de recuperación previstas.
DESCARGA EL CHECKLIST DE DETECCIÓN TEMPRANA
Hemos preparado un checklist en PDF de cuatro páginas con señales que pueden revisar tus administradores de sistemas. Sirve para orientar una primera revisión, no para certificar que un equipo está libre de malware. Se basa en incidentes que hemos visto durante el último año.
Cómo defender tu empresa frente al malware
Ninguna capa detiene todo. Combinar controles reduce exposición y facilita la respuesta, pero el riesgo residual depende de su implantación y del entorno. Prioriza las medidas con una evaluación del caso.
Antivirus y EDR/XDR complementarios
El antivirus puede incluir firmas, heurística y análisis de comportamiento. EDR añade telemetría, investigación y respuesta sobre endpoints; las capacidades concretas dependen del producto y la licencia. No hay una tasa fija de detección que distinga universalmente ambas categorías. Microsoft documenta análisis de comportamiento y memoria en su antivirus.
MFA obligatorio en todo
Prioriza MFA en correo, acceso remoto y cuentas privilegiadas, preferiblemente resistente al phishing cuando sea viable. Registra las excepciones técnicas y aplica medidas compensatorias. La ausencia de MFA aumenta la exposición, pero no explica por sí sola un porcentaje fijo de incidentes ni garantiza que vaya a producirse ransomware.
Backup inmutable y verificado
Mantén copias aisladas o inmutables con credenciales separadas y prueba su restauración según la criticidad y los objetivos de recuperación. Comprueba el alcance real de la inmutabilidad y la retención; una copia existente pero no probada no garantiza una recuperación satisfactoria.
Segmentación de red
VLANs separando IT, OT, producción, servidores, invitados. Un incidente que empieza en un PC administrativo no debería poder tocar el servidor de archivos ni el ERP sin atravesar un firewall interno.
Gestión de vulnerabilidades
Inventario, revisión de vulnerabilidades y parcheo priorizado por criticidad del activo, exposición, explotación conocida y severidad. EPSS y CVSS aportan información, pero no sustituyen el contexto ni las recomendaciones del fabricante.
Formación y simulacros
Formación y simulacros autorizados con objetivos claros, revisiones periódicas y métricas comparables. Utiliza los resultados para mejorar procesos y formación, sin prometer un porcentaje de reducción de clics ni un plazo universal.
Monitorización 24/7 (SOC o MDR)
Asigna responsables de revisar y atender alertas, incluidos los periodos fuera de horario que exija el riesgo. Si contratas un SOC o MDR 24/7, confirma por escrito la cobertura, los tiempos de respuesta, las exclusiones y las acciones autorizadas.
Fuentes primarias: CISA StopRansomware · NIST SP 800-61r3 · Microsoft Defender for Business.
FAQs
sobre tipos de malware
¿Cuál es la diferencia entre virus y malware?
Malware es el término paraguas para cualquier software malicioso. Virus es un tipo concreto de malware: el que se adhiere a archivos legítimos y se replica al ejecutarlos. Todo virus es malware; no todo malware es virus. De hecho, la mayor parte del malware que vemos hoy en pymes no son virus: son troyanos, infostealers y ransomware.
¿Mi antivirus me protege contra ransomware?
Un antivirus actualizado y bien configurado puede detectar o bloquear ransomware, pero no todos los ataques. Combínalo con controles de acceso, copias protegidas, segmentación y capacidad de investigación y respuesta según el riesgo. EDR puede añadir capacidades; tampoco garantiza protección total.
¿Qué es un infostealer y por qué es tan peligroso?
Un infostealer roba datos como credenciales y cookies de sesión. Si una sesión robada sigue siendo válida y puede reutilizarse, el atacante podría acceder sin repetir la autenticación. El resultado depende de los controles del servicio; no significa que cualquier MFA falle siempre.
¿Cómo entra el malware sin que nadie haga clic?
Por vulnerabilidades sin parchear en servicios expuestos: Exchange, VPN SSL, paneles de gestión. El atacante no necesita que nadie haga clic; aprovecha el fallo del software para ejecutar código. También por cadena de suministro (actualización legítima pero comprometida) o credenciales robadas previamente en otro incidente.
¿Es suficiente tener Microsoft Defender en los equipos?
Hay que distinguir Microsoft Defender Antivirus de los productos y planes que añaden capacidades EDR. Defender for Business incluye EDR; en Defender for Endpoint el alcance depende del plan. Revisa licencia, configuración, cobertura y quién atiende las alertas antes de concluir si la solución es suficiente para tu riesgo.
¿Cuánto tarda un atacante desde que entra hasta que cifra?
No existe una ventana fija de 3 a 21 días que sirva para todos los ataques. El cifrado o robo de datos puede producirse rápidamente o después de una permanencia prolongada. Prepara detección y respuesta sin asumir que siempre habrá varios días para actuar.
¿Cómo sé si mi empresa ya está infectada y no lo sabemos?
Revisa las señales anómalas y relaciónalas con registros y contexto. Ninguna confirma por sí sola una infección. Según la gravedad, puede ser necesaria una investigación de compromiso o un equipo de respuesta; conserva las evidencias pertinentes y sigue el plan de incidentes.
¿El malware en Mac existe? Nos dijeron que no…
Sí. macOS también puede verse afectado por malware, incluido software que roba información. Mantén el sistema actualizado, controla aplicaciones y permisos y evalúa las necesidades de protección y monitorización del equipo. La elección de EDR depende del riesgo y de la gestión del entorno, no solo del sistema operativo.
¿QUIERES SABER SI TU EMPRESA TIENE HUECOS?
Un antivirus desactualizado, MFA sin aplicar en correo, un firewall sin segmentación interna. Los huecos por los que entra el malware suelen ser los mismos. Si quieres saber en qué estado está tu empresa, podemos hacerte un diagnóstico sin compromiso: revisamos las siete capas clave y te decimos por dónde empezar.
Equipo en Palma, sin subcontratación.