Cumplimiento ISO 27001 para empresas

Implantamos tu SGSI y te acompañamos hasta la certificación

Te llevamos desde el análisis de brechas hasta pasar la auditoría de certificación con entidad acreditada ENAC. 

Cumplimiento ISO 27001 para empresas
Imagen 1
Imagen 2

La ISO 27001 que funciona cambia cómo trabaja la empresa

La mayoría de proyectos ISO 27001 que fracasan tienen el mismo origen: una carpeta con 80 documentos y ningún cambio real en cómo opera la empresa. Cuando llega la auditoría externa, el auditor mira el proceso, no la plantilla, y el sello se escapa.

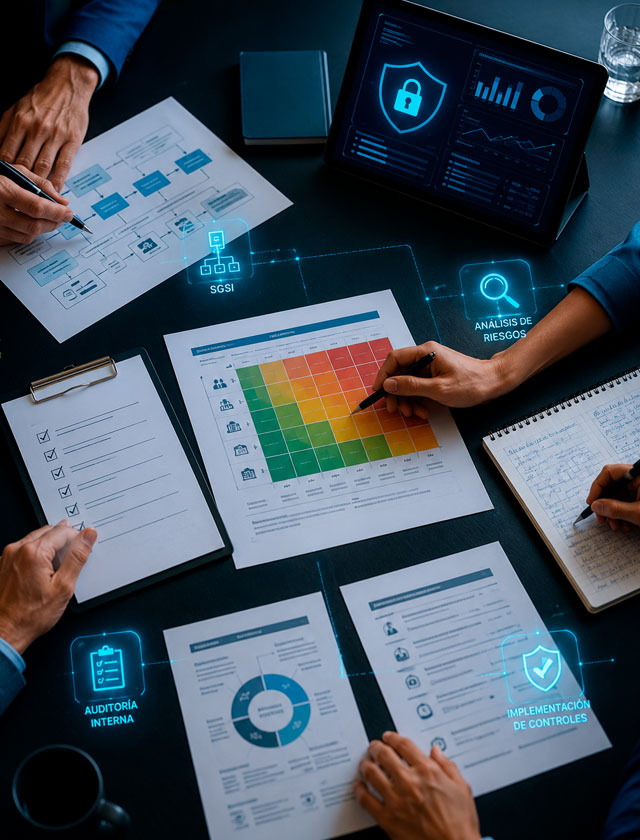
Lo hacemos al revés. Implantamos un Sistema de Gestión de la Seguridad de la Información (SGSI) que se integra en la operación real: análisis de riesgos con activos concretos, controles del Anexo A aplicados de verdad, evidencia trazable y auditorías internas antes de la externa para llegar con margen. Lo más importante: el trabajo hecho te sirve para NIS2, ENS y RGPD sin duplicar esfuerzo.

Qué incluye una implantación ISO 27001 bien hecha

Cumplimiento ISO 27001 para empresas

Análisis de brechas

Diagnóstico inicial contra los requisitos de ISO/IEC 27001:2022, la enmienda 2024 y los 93 controles del Anexo A. Entregamos informe con qué cumples ya, qué falta y en qué orden abordarlo, con estimación de esfuerzo por fase.

Cumplimiento ISO 27001 para empresas

Diseño e implantación del SGSI

Definición del alcance, política de seguridad, análisis de riesgos con metodología MAGERIT, declaración de aplicabilidad (SoA), procedimientos operativos y asignación de responsabilidades. SGSI real integrado en la operación, no un paquete de plantillas.

Cumplimiento ISO 27001 para empresas

Controles técnicos y organizativos

Implantación de los controles del Anexo A aplicables a tu caso: gestión de accesos, criptografía, seguridad física, seguridad de operaciones, gestión de proveedores, continuidad, cumplimiento normativo. Priorizado por riesgo, con hoja de ruta por fases.

Cumplimiento ISO 27001 para empresas

Auditoría interna + acompañamiento a certificación

Auditoría interna previa con nuestro Auditor ISO 27001 en plantilla para llegar a la externa con margen. Acompañamiento durante la auditoría de certificación con entidad acreditada ENAC (AENOR, BSI, Bureau Veritas, LRQA, DNV) y respuesta a no conformidades.

“CERTIFICAR NO ES DOCUMENTAR. ES DEMOSTRAR QUE ALGO PASA DE VERDAD”

Lo que cambia después de certificar ISO 27001 en tu empresa

Ganas licitaciones y contratos

Cada vez más clientes corporativos y AAPP exigen ISO 27001 como requisito de entrada. Dejas de perder oportunidades por falta de sello.

Reduces fricción en due diligence

Responder cuestionarios de seguridad de clientes grandes pasa de días a horas con SGSI y SoA a mano.

Cumples NIS2 y ENS con reutilización

El 70-80% del trabajo de ISO 27001 se reutiliza directamente para NIS2, ENS y DORA. Inversión rentabilizada en varias normativas a la vez.

Bajas la prima del ciberseguro

Las aseguradoras reconocen ISO 27001 como indicador de madurez. Primas más bajas y coberturas mejores con el mismo presupuesto.

Ordenas la operación real

La certificación obliga a definir procesos, roles y métricas que mejoran eficiencia más allá de la seguridad. Beneficio operativo, no solo normativo.

Responsabilidad directiva documentada

Evidencias que dirección tomó medidas razonables. Protección ante reclamaciones tras incidentes que escalen a vía legal.

Empresas
que ya han confiado

Sí, estos son algunos de nuestros clientes

L'Arancina
Nautinort
Lionsgate Capital
Gallery Red
Rouge
Montis Advisors
Rosello
Cristalería Amanecer
Bufete Frau
Vectobal
esRadio Baleares
L'Arancina
Nautinort
Lionsgate Capital
Gallery Red
Rouge
Montis Advisors
Rosello
Cristalería Amanecer
Bufete Frau
Vectobal
esRadio Baleares

Seis señales de
una implantación ISO 27001
mal hecha

Si todo el proyecto se resume en 80 documentos y un PowerPoint final, te están vendiendo carpeta, no sistema. Cómo reconocer la diferencia.

Te prometen "certificación garantizada"

Ninguna consultora puede garantizar la certificación porque quien certifica es una entidad independiente (AENOR, BSI, Bureau Veritas…) acreditada por ENAC. Quien te lo prometa, desconoce cómo funciona el sistema. O te está mintiendo.

El SGSI no lo pisa nadie después

Implantan, certifican, se van. Si no queda un responsable interno con formación y un plan de mejora continua, el siguiente ciclo de auditoría revelará que el SGSI está muerto. Y la recertificación falla.

Copian plantillas genéricas sin adaptarlas

Análisis de riesgos con los mismos activos para todos los clientes. SoA idéntico al de la competencia. Un auditor externo con experiencia lo detecta en diez minutos. No cuela.

No trabajan la versión 2022:2022 con enmienda 2024

La norma vigente es ISO/IEC 27001:2022 con la enmienda Amd 1:2024 (acción climática). Si la propuesta habla de versión 2013 o 2017, o no menciona la enmienda, no están al día y te implantan sobre norma que ya no aplica.

No integran NIS2, ENS ni RGPD

Trabajar ISO 27001 sin mirar el contexto normativo en el que opera tu empresa es duplicar trabajo en 6 meses. Una implantación seria integra los marcos aplicables desde el diseño, no al final.

No hay auditor interno propio

La auditoría interna exige independencia. Si el consultor que implanta es el mismo que audita internamente, la auditoría interna no vale para el auditor externo. Mejor separar figuras o usar Auditor ISO 27001 distinto al consultor de proyecto.

Cuándo tiene sentido
certificarse en ISO 27001

01

Cuando un cliente o licitación te lo exige

Contratos con grandes cuentas, AAPP y sectores regulados piden ISO 27001 como requisito de entrada. Sin certificado, no pasas el filtro comercial. Es la razón #1 por la que empresas arrancan el proyecto.

02

Para cumplir NIS2 con el menor esfuerzo adicional

ISO 27001 cubre el 70-80% de los requisitos técnicos y organizativos del Artículo 21 de NIS2. Si NIS2 te aplica, implantar ISO 27001 de forma unificada es más barato y más rápido que hacerlo por separado.

03

Cuando manejas datos críticos o información sensible

Sanitario (HIPAA / datos especiales RGPD), financiero, legal, tecnológico con propiedad intelectual. La certificación ordena la gestión y reduce riesgo de incidentes donde el daño reputacional es mayor que el técnico.

04

Como estrategia comercial B2B

Diferenciación frente a competencia no certificada. Acceso a mercados internacionales exigentes. Mejor negociación con aseguradoras. ROI claro en ciclos de venta largos con grandes cuentas.

Cómo trabajamos una implantación ISO 27001 paso a paso

Cumplimiento ISO 27001 para empresas
UNO
1

Diagnóstico y propuesta

DOS
2

Gap analysis y plan

TRES
3

Diseño e implantación del SGSI

CUATRO
4

Auditoría interna propia

CINCO
5

Certificación y mantenimiento

FAQs
sobre cumplimiento ISO 27001

Depende del alcance y tamaño de la organización. Rango orientativo: desde 8-25.000 € para una pyme con alcance acotado, hasta 15-40.000 € para medianas con alcance transversal multi-sede. A esto se suma el coste de la entidad certificadora (AENOR, BSI…), que es independiente y varía entre 3-8.000 € según tamaño. Damos precio cerrado por fase tras el gap analysis inicial.

Depende del punto de partida. Entre 3 y 6 meses para una pyme con buena base previa, entre 6 y 12 meses para una empresa mediana sin experiencia previa en sistemas de gestión, y 12-18 meses para organizaciones grandes con alcance transversal. Añade 4-8 semanas adicionales para el proceso de auditoría externa y recepción del certificado.

Ninguna consultora puede garantizarla porque quien certifica es una entidad externa independiente acreditada por ENAC. Lo que sí garantizamos es llegar a la auditoría externa con el SGSI implantado y la auditoría interna previa superada. En proyectos que hemos llevado así, la tasa de éxito en primera auditoría es muy alta, pero el sello lo emite el auditor externo, no nosotros.

ISO/IEC 27001:2022 con la enmienda Amd 1:2024 (que incorpora consideraciones de acción climática). Si tu empresa tiene certificado bajo versiones anteriores (2013 o 2017), te acompañamos también en la transición a la 2022.

Sí, muchísimo. El 70-80% del trabajo de ISO 27001 sirve directamente para NIS2 (Artículo 21) y ENS. Con DORA hay más matices porque aplica a entidades financieras con requisitos específicos, pero la base de gestión de riesgos y continuidad se reutiliza. Si sabes que tendrás que cumplir varias normativas, lo eficiente es implantarlas de forma unificada desde el principio.

ISO 27001 es la norma certificable, contiene los requisitos del SGSI. ISO 27002 es una guía de buenas prácticas para implantar los controles del Anexo A de ISO 27001. No es certificable. Las consultoras usan ambas: la 27001 marca qué hay que hacer, la 27002 orienta cómo hacerlo.

No. Equipo propio desde Palma: Auditor ISO 27001 en plantilla, consultores de ciberseguridad y expertos legales. El mismo equipo desde el gap analysis hasta la recertificación.

Una llamada de 30 minutos nos basta para acotar alcance, resolver dudas y darte rango de coste realista.